Lange nichts gehört
Ob ihr es glaubt oder nicht: Es gibt mich noch 😅 Der letzte Beitrag hier ist ewig her. Das hatte Gründe: Job, Krankheit und eine ganze Reihe anderer Lebensumstände haben mir in den letzten Jahren schlicht die Zeit und die Kraft fürs Bloggen genommen. Das möchte ich jetzt ändern.
Und wie es der Zufall so will, hat mir das Leben gerade selbst ein Thema geliefert. Kein schönes, aber ein lehrreiches: Ich wurde gehackt. Ein Infostealer auf meinem Rechner und innerhalb weniger Tage waren mehrere meiner Konten weg. Ausgerechnet bei mir, der seit Jahren anderen Leuten bei ihren Computerproblemen hilft 🥲
Hier erzähle ich euch meine Story: wie es dazu kam, wie ich der Sache auf die Spur gekommen bin und was ich daraus gelernt habe. Vielleicht erspart es ja jemandem von euch den gleichen Ärger.
Was passiert ist
Am Abend des 16. Oktober wollte ich DLSS 5 weiter ausprobieren. Nvidias neue KI Technik war gerade überall Thema und auf GitHub gab es ein Tool, das sie angeblich in beliebige Spiele bringt. Heruntergeladen, entpackt, gestartet, nichts passierte und ich hatte ein mulmiges Gefühl. Kurz darauf habe ich die Datei gelöscht und nicht weiter darüber nachgedacht.
Vier Tage später dann der Schock: Mein Kleinanzeigen Konto schrieb plötzlich fremde Verkäufer an. Immer dieselbe freundliche Anfrage, ob der Artikel noch da ist und was er mit Versand kostet. Die klassische Vorbereitung für einen Betrug mit gefälschten Bezahllinks. Ziel waren nicht ich, sondern die Verkäufer. Mein Konto mit seiner langen Historie sollte nur Vertrauen erzeugen.
Danach ging es Schlag auf Schlag. Mein Epic Konto war weg. Google meldete verdächtige Aktivitäten und warf eine Sitzung raus. Ein paar Tage später traf es Instagram und mein Konto bei Microsoft, meine beiden Steam-Accounts und zuletzt gab es Anmeldeversuche bei meinen beiden Riot Konten.
Das Muster dahinter ist typisch. Ein Infostealer sammelt gleich beim ersten Start alles ein, was in den Web-Browsern liegt: gespeicherte Passwörter, Formulardaten und vor allem Sitzungscookies. Mit so einem Cookie ist der Angreifer einfach eingeloggt, ganz ohne Passwort und ohne zweiten Faktor. Die Beute landet als Paket auf einem Marktplatz und wird dann Konto für Konto abgearbeitet. Deshalb kommen die Übernahmen nicht auf einmal, sondern tröpfchenweise über Tage.
Die Spurensuche
Der erste Reflex war natürlich: Scanner drüber. Defender, Malwarebytes und ESET liefen komplett durch. Ergebnis: einiges aber wohl nicht das worum es ging. Auch ein Blick mit Autoruns auf alle Autostarts, geplanten Aufgaben und Dienste war unauffällig. Selbst hollows_hunter, das laufende Prozesse gezielt nach eingeschleustem Code durchsucht, fand nur die üblichen Verdächtigen wie Overlays und Grafiktools.
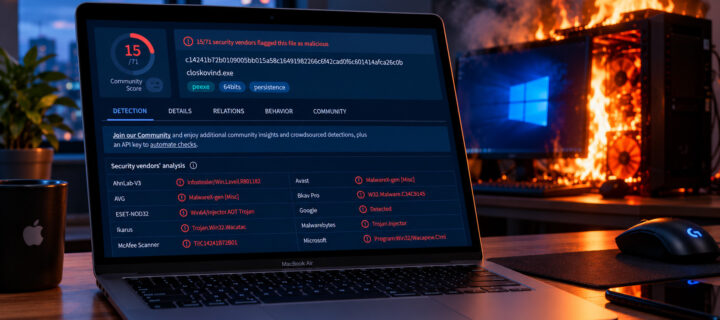
Und Zack: Die Wende kam mit VirusTotal. Die ursprüngliche Datei hieß closkovind.exe und wurde dort nur von 15 der 71 Scanner erkannt. Familie: Infostealer. Die Sandbox Analyse zeigte, dass sich das Ding in den Windows Explorer einschleust, Analyseumgebungen erkennt und sich dort zurückhält. Im Speicher fanden sich außerdem die Anmeldeadressen von Microsoft und Xbox. Das erklärte auf einen Schlag, warum es auch mein Konto bei Microsoft erwischt hatte.
Im Bericht stand außerdem ein merkwürdiger Dateiname: pluiendsoos.pdf im Ordner von Microsoft SQL Server. Ich habe nachgesehen und sie lag tatsächlich bei mir. 26 Byte Zufallsdaten, angelegt am 17. Oktober um 0:02 Uhr. Eine Markierung, mit der sich die Malware merkt, dass sie hier schon war. Keiner der drei Scanner hatte sie gefunden.
Damit stand fest, wann es passiert ist und was es war. Und es war die wichtigste Lektion der ganzen Geschichte: Ein sauberer Scan heißt nur, dass der Scanner nichts kennt. Nicht, dass nichts da ist.
Was ich daraus mitnehme
- Software nur aus der Originalquelle. GitHub ist kein Gütesiegel. Jeder kann dort ein Repository anlegen, ein bekanntes Projekt kopieren und eine präparierte Datei dazulegen. Gerade bei Hypethemen wie DLSS 5 tauchen solche Fälschungen innerhalb von Tagen auf.
- Keine Passwörter im Browser speichern. Genau dort greift ein Infostealer als Erstes zu. Meine Passwortdatenbank in KeePass mit einem starken Hauptpasswort war für den Angreifer dagegen wertlos.
- Passwort ändern reicht nicht. Gestohlene Sitzungscookies bleiben gültig, bis man aktiv alle Sitzungen abmeldet. Und das alles von einem sauberen Gerät aus, also vom Handy oder einem anderen Rechner.
- Mit dem Postfach anfangen. Wer das Mailkonto hat, setzt jedes andere Passwort einfach per Mail zurück. Danach kommen Geld, Arbeit und dann der Rest.
- Nachsehen, was der Angreifer hat. In Firefox zeigt about:logins alle gespeicherten Zugangsdaten. Genau diese Liste hat der Angreifer auch. Man muss nicht jedes der hunderte Konten ändern, aber die wichtigen und alle mehrfach benutzten Passwörter.
- Auch an andere Programme denken. FTP Clients, Remote Tools, Mailprogramme und Messenger speichern ebenfalls Zugangsdaten. Die liest ein Stealer genauso aus.
- Zwei Faktoren überall dort, wo es geht. Das schützt nicht gegen gestohlene Cookies, aber gegen alles, was nur mit dem Passwort versucht wird.
- Andere warnen und Beweise sichern. Ich habe die angeschriebenen Verkäufer informiert und alles für eine Strafanzeige auf einem Stick gesammelt: Hashwerte, VirusTotal Bericht, Screenshots und eine Zeitleiste.
Fazit
Ich war immer ein bisschen stolz darauf, dass mein Windows seit Windows 7 nie neu installiert werden musste. Jedes Upgrade und jede neue Hardware einfach mitgenommen. Dieser Vorfall hat mir gezeigt, wie viel Ballast sich in so vielen Jahren ansammelt. Ich habe den Rechner gründlich untersucht, haufenweise alte Programme rausgeworfen und alle wichtigen Zugänge neu abgesichert. Sollte noch einmal etwas auffallen, wird er neu aufgesetzt. Vielleicht dann sogar gleich mit einer Linux-Distro.
Der Schaden hielt sich am Ende in Grenzen. Puh, nochmal Glück gehabt. Ärgerlich war vor allem der Zeitaufwand und das ungute Gefühl, nicht genau zu wissen, wer gerade wo mit meinen Daten unterwegs ist.
Wenn ihr also das nächste Mal ein Tool findet, das zu gut klingt, um wahr zu sein: Lasst es liegen, führt es in einer Test-VM aus oder holt es euch nur von der offiziellen Seite. Und hier soll es jetzt wieder regelmäßiger etwas zu lesen geben. Versprochen.